Si tienes un WordPress hackeado, lo primero es actuar rápido, pero sin tocar nada al azar. Borrar archivos sin saber qué ha pasado puede empeorar el problema, romper la web o dejar una puerta abierta para que el ataque se repita. En esta guía te explico qué revisar, qué pasos conviene seguir para recuperar el sitio y cuándo merece la pena dejarlo en manos de un técnico. También verás cómo afecta esto al SEO, a la confianza de tus visitas y a la captación de clientes.
Qué hacer primero si tienes un WordPress hackeado
Hay varias señales bastante comunes: redirecciones extrañas, usuarios nuevos que nadie ha creado, avisos del hosting, páginas modificadas, enlaces spam, caídas repentinas o alertas del navegador indicando que el sitio no es seguro.
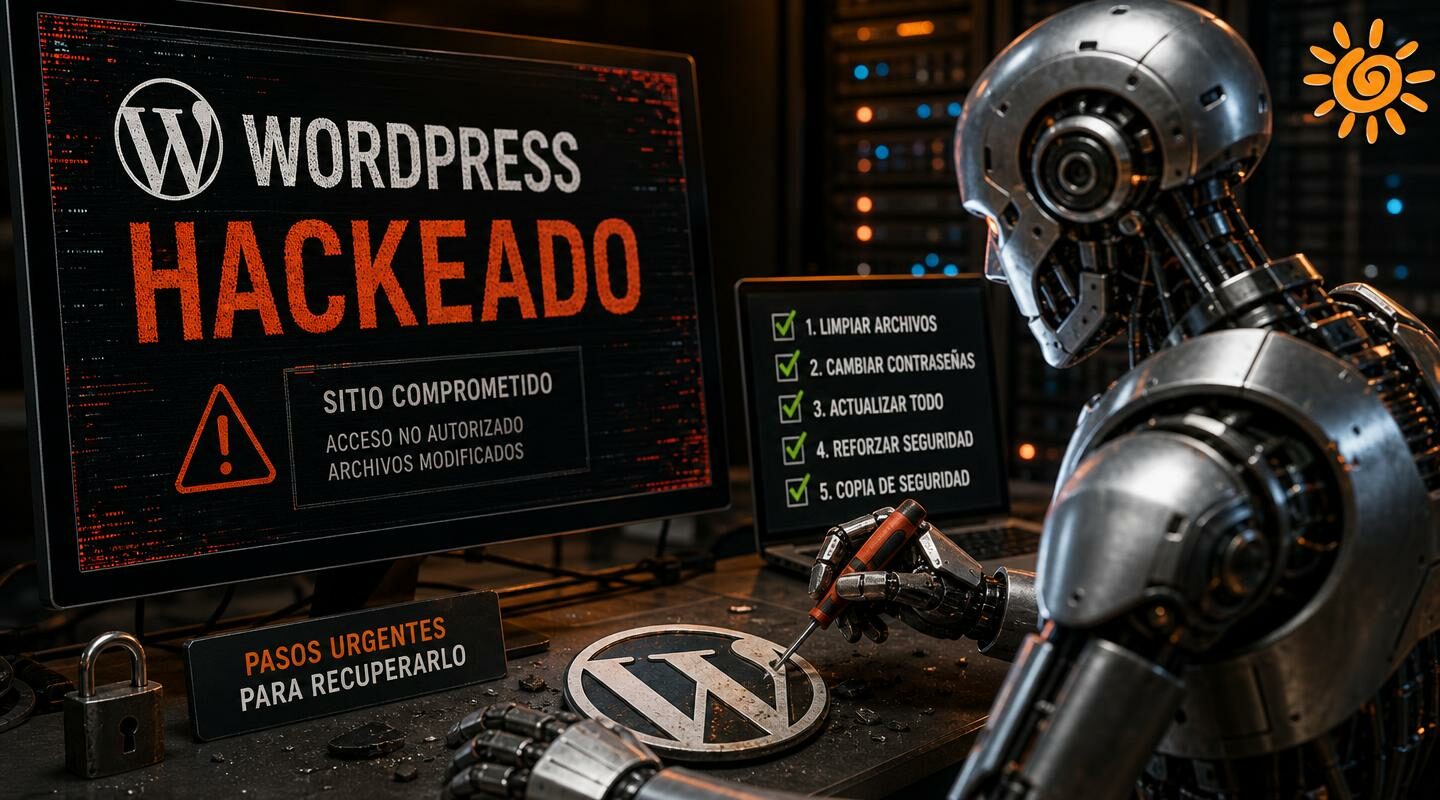
Mi recomendación en este caso sería empezar por este orden:
- Haz una copia completa del estado actual, aunque esté infectado. Puede servir para analizar el problema o recuperar contenido.
- Cambia las contraseñas de WordPress, hosting, FTP, base de datos y cuentas de correo relacionadas.
- Activa un modo mantenimiento o limita temporalmente el acceso si el sitio sigue mostrando contenido malicioso.
- Avisa al hosting si sospechas que la infección puede afectar a otros archivos de la cuenta.
- No restaures una copia antigua sin revisar antes el origen, porque podrías volver a introducir la misma vulnerabilidad.
Aquí suele aparecer uno de los problemas más habituales: se limpia lo visible, pero no la causa. Entonces la web parece recuperada unos días y vuelve a infectarse.
Cómo localizar el origen del ataque
Recuperar una web no consiste solo en borrar malware. Antes de tomar una decisión, conviene saber por dónde ha entrado el atacante. Sin eso, cualquier arreglo será parcial.
Los puntos más habituales son estos:
- Plugins o temas desactualizados.
- Plantillas o plugins nulled descargados de sitios no oficiales.
- Usuarios con permisos excesivos o credenciales débiles.
- Archivos modificados dentro de wp-content, uploads o incluso el core.
- Hosting compartido mal aislado, donde otra instalación comprometida afecta a tu cuenta.
En mi experiencia, muchas infecciones en pequeños negocios vienen de instalaciones antiguas que han ido acumulando plugins, pruebas y accesos de personas que ya no trabajan en el proyecto.
Pasos prácticos para limpiar la web
El proceso exacto depende del nivel del ataque, pero hay una secuencia bastante segura para la mayoría de casos.
1. Poner el sitio bajo control
Si el sitio sigue operativo, limita daños. Puedes desactivar temporalmente la web pública o restringir el acceso mientras se revisa. Si se trata de una tienda online o una web que recibe formularios, esto evita seguir perdiendo confianza o exponer más datos.
2. Revisar usuarios y accesos
Comprueba si hay administradores desconocidos, cambios en permisos o cuentas sospechosas. Elimina lo que no reconozcas y fuerza nuevas contraseñas para todos los usuarios con acceso.
3. Analizar archivos y base de datos
Hay que revisar archivos alterados, scripts inyectados, puertas traseras y código ofuscado. Muchas veces el malware no está solo en un archivo evidente; puede repartirse por varias carpetas para resistir una limpieza superficial.
4. Sustituir el núcleo, temas y plugins por versiones limpias
Una práctica recomendable es reinstalar los archivos del core de WordPress y reemplazar temas y plugins por copias oficiales y actualizadas. Si un plugin ya no se mantiene o genera dudas, es mejor eliminarlo y buscar alternativa.
5. Limpiar la base de datos si ha sido manipulada
Cuando aparecen spam SEO, enlaces ocultos o contenido inyectado, el problema puede estar también en la base de datos. Hay que revisar opciones, contenido insertado y configuraciones alteradas.
6. Comprobar que la infección ha desaparecido
No basta con que la portada cargue bien. Conviene revisar URLs internas, archivos críticos, redirecciones, sitemap, usuarios, correos salientes y comportamiento desde móvil y escritorio.
Errores frecuentes al recuperar un WordPress hackeado
- Borrar plugins o carpetas sin copia previa.
- Confiar solo en un escáner automático. Ayuda, pero no siempre detecta todo.
- Restaurar una copia de seguridad antigua y dar el caso por cerrado.
- No cambiar todas las contraseñas.
- Mantener el mismo tema o plugin vulnerable.
- Olvidar revisar Search Console y el estado del dominio si Google ha detectado contenido malicioso.
No todos los negocios necesitan lo mismo. Una web corporativa sencilla puede recuperarse relativamente rápido. Una tienda, una academia con área privada o una web con varias integraciones requiere una revisión más cuidadosa.
Cuándo merece la pena pedir ayuda técnica
Si no sabes con certeza qué archivos son legítimos, si el sitio genera redirecciones, si hay riesgo de pérdida de pedidos o si el hosting ha suspendido la cuenta, lo más prudente es contar con un técnico WordPress.
La diferencia no está solo en limpiar. Está en recuperar el sitio sin romperlo, detectar el punto de entrada y dejar medidas para que no vuelva a ocurrir a la semana siguiente.
En Diseño Web en Cádiz podemos revisar la instalación, limpiar el sitio y dejar una base más segura para seguir trabajando. Si además la web arrastra otros problemas de rendimiento o estructura, conviene plantear también un mantenimiento WordPress estable para no depender de soluciones de urgencia cada vez que aparece un fallo.
Cómo reforzar la seguridad después de la limpieza
Una vez resuelto el incidente, empieza la parte importante: evitar que se repita.
- Actualiza WordPress, plugins y temas con una rutina clara.
- Elimina lo que no uses. Cada plugin innecesario es una superficie más de riesgo.
- Aplica contraseñas robustas y autenticación en dos pasos cuando sea posible.
- Limita intentos de acceso y revisa los permisos de usuario.
- Configura copias de seguridad reales y verificables.
- Usa un hosting serio que facilite aislamiento, registros y soporte técnico útil.
- Revisa periódicamente archivos, cambios y actividad sospechosa.
Si tu web está hecha con maquetadores visuales o integra varias funciones, merece la pena vigilar también la compatibilidad y el rendimiento. A veces una instalación insegura coincide con una web lenta y mal mantenida. Si te preocupa esa parte, puedes ampliar con esta guía sobre por qué WordPress va lento y cómo mejorarlo.
Cómo afecta un hackeo al SEO, la confianza y las solicitudes de contacto
Un ataque no es solo un problema técnico. Puede afectar directamente a la visibilidad y a las ventas.
Si Google detecta páginas con spam, redirecciones o contenido malicioso, la web puede perder posiciones o mostrar avisos que espantan a cualquier visita. Si además se infectan formularios, correos o páginas de servicio, el impacto sobre la captación de clientes puede ser inmediato.
Para un negocio local de Cádiz, esto tiene consecuencias bastante claras:
- Menos llamadas y formularios si la web da desconfianza.
- Pérdida de reputación si el navegador muestra advertencias.
- Caída del posicionamiento si se indexan URLs basura o contenido hackeado.
- Más coste futuro si el problema se deja crecer y obliga a rehacer parte del proyecto.
Por eso, después de limpiar un WordPress hackeado, conviene revisar también la estructura SEO, los enlaces internos y el estado general del sitio. Si la instalación está muy deteriorada, a veces compensa más una revisión completa de la web en WordPress que seguir parcheando sobre una base inestable.
Qué comprobar antes de dar el problema por resuelto
- Que no existan usuarios administradores desconocidos.
- Que WordPress, tema y plugins estén actualizados.
- Que no haya redirecciones raras ni páginas spam indexadas.
- Que formularios, correos y funciones clave trabajen bien.
- Que la copia de seguridad se esté generando correctamente.
- Que Search Console y el hosting no muestren nuevas alertas.
Si alguno de estos puntos falla, la recuperación aún no está cerrada.
La prioridad cuando hay un WordPress hackeado es limpiar la web, cerrar la vía de entrada y revisar el impacto en SEO, confianza y conversiones. Hacerlo con prisas y sin método suele dejar restos del problema. Si quieres que revisemos tu sitio y te orientemos sobre la mejor forma de recuperarlo o reforzarlo, puedes contactar con Diseño Web en Cádiz y vemos tu caso con calma.
También te puede interesar
- Pantalla blanca en WordPress: causas y solución. Te explicamos por qué aparece este fallo y cómo diagnosticarlo paso a paso para recuperar el acceso a la web.
- Mi WordPress va lento: cómo mejorar la velocidad. Analiza las causas de una web lenta y aplica mejoras técnicas para ganar rendimiento y conversiones.
- Plugins que rompen WordPress: cómo detectarlos. Aprende a localizar plugins conflictivos y evita que sigan afectando al funcionamiento general de tu sitio.
- Errores comunes de WordPress y cómo solucionarlos. Repasamos los fallos más frecuentes en WordPress y las acciones técnicas para corregirlos sin complicaciones.
- Cómo arreglar errores 500 en WordPress. Descubre el origen de los errores 500 y las comprobaciones técnicas que puedes hacer para restaurar tu sitio.
- WordPress no funciona: guía técnica para arreglarlo. Descubre por qué tu web puede dejar de funcionar y qué revisar para ponerla en marcha cuanto antes.
- Cómo recuperar una web WordPress caída. Actúa rápido para levantar tu sitio, minimizar el impacto y evitar pérdidas de tráfico y negocio.
- Problemas con WordPress: causas y soluciones rápidas. Aprende a identificar los fallos más comunes en WordPress y cómo resolverlos antes de perder visitas y ventas.
Preguntas frecuentes
¿Qué debo hacer primero si mi WordPress ha sido hackeado?
Lo más urgente es limitar el daño: cambia contraseñas de acceso, haz una copia de seguridad del estado actual, pon el sitio en modo mantenimiento si es posible y revisa usuarios, archivos y plugins sospechosos. Después, conviene analizar el alcance del ataque antes de limpiar para no dejar puertas abiertas.
¿Cómo saber si mi sitio WordPress sigue infectado después de limpiarlo?
Debes comprobar si reaparecen archivos extraños, redirecciones, cambios no autorizados, usuarios desconocidos o alertas del hosting y de herramientas de seguridad. También es recomendable revisar temas, plugins, base de datos y tareas programadas, porque una limpieza incompleta puede hacer que la infección vuelva.
¿Es mejor restaurar una copia de seguridad o limpiar el WordPress hackeado?
Depende del caso. Restaurar una copia puede ser útil si sabes que está limpia y es reciente, pero no siempre resuelve el origen del problema. Si la vulnerabilidad sigue presente, el sitio puede volver a infectarse. Por eso, además de restaurar o limpiar, hay que revisar accesos, actualizaciones y configuraciones de seguridad.
¿Qué señales indican que necesito ayuda profesional para recuperar mi WordPress?
Si hay malware persistente, caídas del sitio, listas negras, redirecciones maliciosas, errores en archivos críticos o no sabes cuál fue la vía de entrada, lo más prudente es contar con soporte técnico. Un servicio especializado puede acelerar la recuperación, reducir riesgos y aplicar medidas para evitar nuevas intrusiones.
¿Cómo evitar que vuelvan a hackear mi sitio WordPress?
Mantén WordPress, temas y plugins actualizados, elimina lo que no uses, utiliza contraseñas robustas, activa autenticación adicional si está disponible, limita accesos y revisa permisos de archivos. También ayuda contar con copias de seguridad periódicas, monitorización y revisiones de seguridad para detectar problemas antes de que escalen.
¿Qué incluye normalmente un servicio de recuperación de WordPress hackeado?
Suele incluir diagnóstico inicial, localización de malware o cambios maliciosos, limpieza de archivos y base de datos, revisión de usuarios y accesos, actualización de componentes vulnerables y refuerzo básico de seguridad. En algunos casos también se revisa la reputación del sitio y se ofrecen recomendaciones para prevenir futuros ataques.